

Xin chào! Chúng tôi có thể giúp gì cho bạn hôm nay?
Bảo Mật VPS Linux: 16 Bước Bắt Buộc Cho Người Mới (2026)
-
Trang chủ
-
Hosting & VPS
-
Bảo Mật VPS Linux: 16 Bước Bắt Buộc Cho Người Mới (2026)
Bảo Mật VPS Linux: 16 Bước Bắt Buộc Cho Người Mới (2026)
16 bước bảo mật VPS Linux cho người mới: SSH key, đổi port, tắt root, UFW, Fail2Ban, cập nhật tự động, bảo mật aaPanel, backup để giảm rủi ro bị hack.
Nội dung
Bạn vừa thuê một VPS mới, cài đặt hoàn tất hệ điều hành Ubuntu hoặc CentOS và bảng điều khiển (như aaPanel). Bạn nghĩ rằng trang web của mình đã an toàn trên Internet? Đáng tiếc là chưa chắc! Thực tế là: Chỉ ít lâu sau khi VPS của bạn online, các bot tự động trên Internet đã có thể bắt đầu rà quét và thử bẻ khóa mật khẩu (Brute-force) máy chủ của bạn.
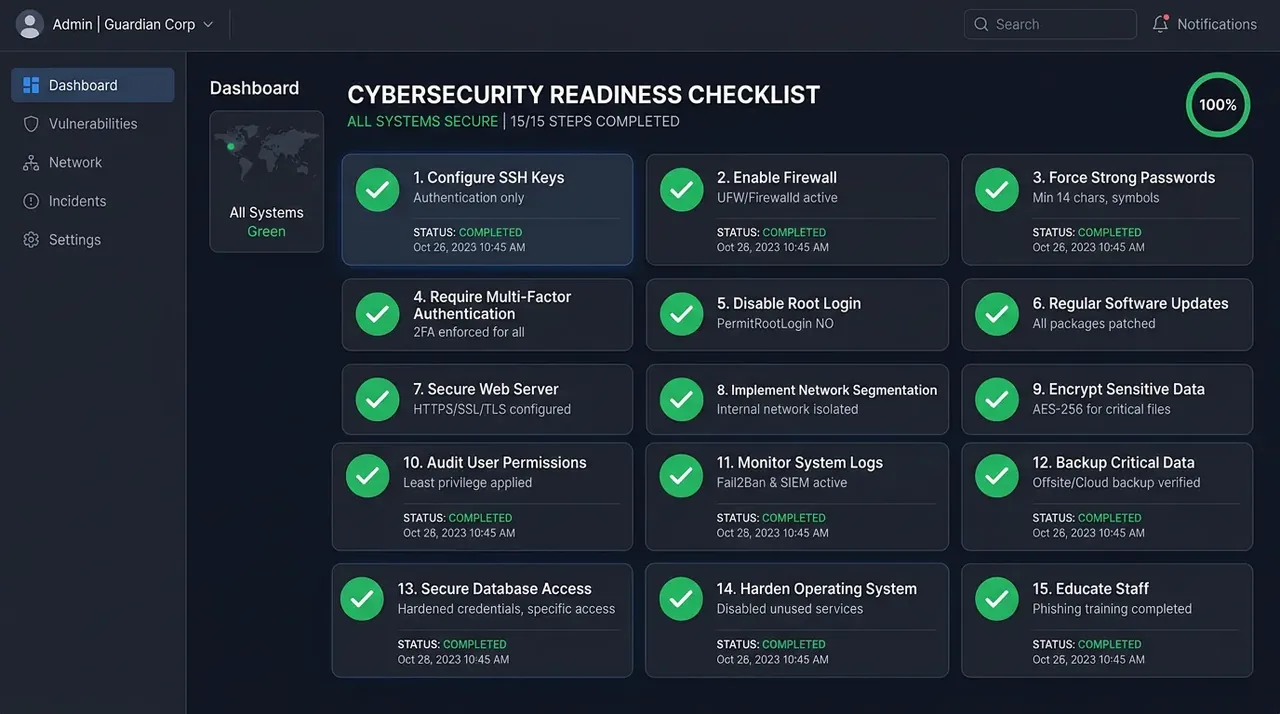
Việc sử dụng VPS mang lại tốc độ và toàn quyền kiểm soát, nhưng đổi lại, bạn phải tự chịu trách nhiệm về an ninh mạng. Bài viết này của TeamDevDesign sẽ cung cấp một checklist 16 bước bảo mật VPS Linux quan trọng từ cơ bản đến nâng cao. Hãy thực hiện bảo mật VPS Linux ngay để máy chủ của bạn an toàn hơn trước các mối đe dọa phổ biến.
1. Bảo mật VPS Linux là gì và tại sao lại cực kỳ quan trọng?
Bảo mật VPS Linux là quá trình thiết lập các rào chắn kỹ thuật (tường lửa, mã hóa, phân quyền) nhằm bảo vệ máy chủ ảo chạy hệ điều hành Linux khỏi các cuộc tấn công mạng, đánh cắp dữ liệu, hoặc bị lợi dụng làm mạng máy tính ma (Botnet/đào tiền ảo). Không giống như Windows Server (nơi bạn thường dùng giao diện Remote Desktop và Antivirus), Linux chủ yếu được quản lý qua giao diện dòng lệnh (SSH), đòi hỏi các kỹ thuật bảo vệ đặc thù như sử dụng SSH Key hay Fail2Ban.
Dưới đây là 16 bước bắt buộc phải làm ngay sau khi khởi tạo server.
2. Bảo mật cấp độ Cơ Bản (Bắt buộc làm ngay)
Bước 1: Cập nhật hệ điều hành lên phiên bản mới nhất
Lỗ hổng bảo mật (Zero-day) thường xuyên được phát hiện trên hệ điều hành. Việc đầu tiên khi nhận VPS là cài đặt các bản vá bảo mật mới nhất.
sudo apt update && sudo apt upgrade -yBước 2: Thay đổi ngay mật khẩu mặc định bằng Mật khẩu mạnh
Nhiều người có thói quen sử dụng luôn mật khẩu mặc định do nhà cung cấp (như VinaHost, Vietnix, DigitalOcean) gửi qua email. Đây là điều tối kỵ! Hãy đổi mật khẩu root ngay lập tức thành một chuỗi phức tạp (bao gồm chữ hoa, chữ thường, số và ký tự đặc biệt).
passwd rootBước 3: Tạo User mới và ngừng sử dụng Root
Tài khoản root là mục tiêu tấn công hàng đầu vì nó có quyền tối cao và ai cũng biết tên tài khoản này. Bạn cần tạo một user khác (vd: admin_dev) và cấp quyền Sudo cho nó.
adduser admin_dev
usermod -aG sudo admin_dev
Từ giờ, hãy đăng nhập bằng admin_dev. Khi cần chạy lệnh hệ thống, bạn thêm sudo ở đầu lệnh.
Bước 4: Sử dụng SSH Key thay cho Mật khẩu
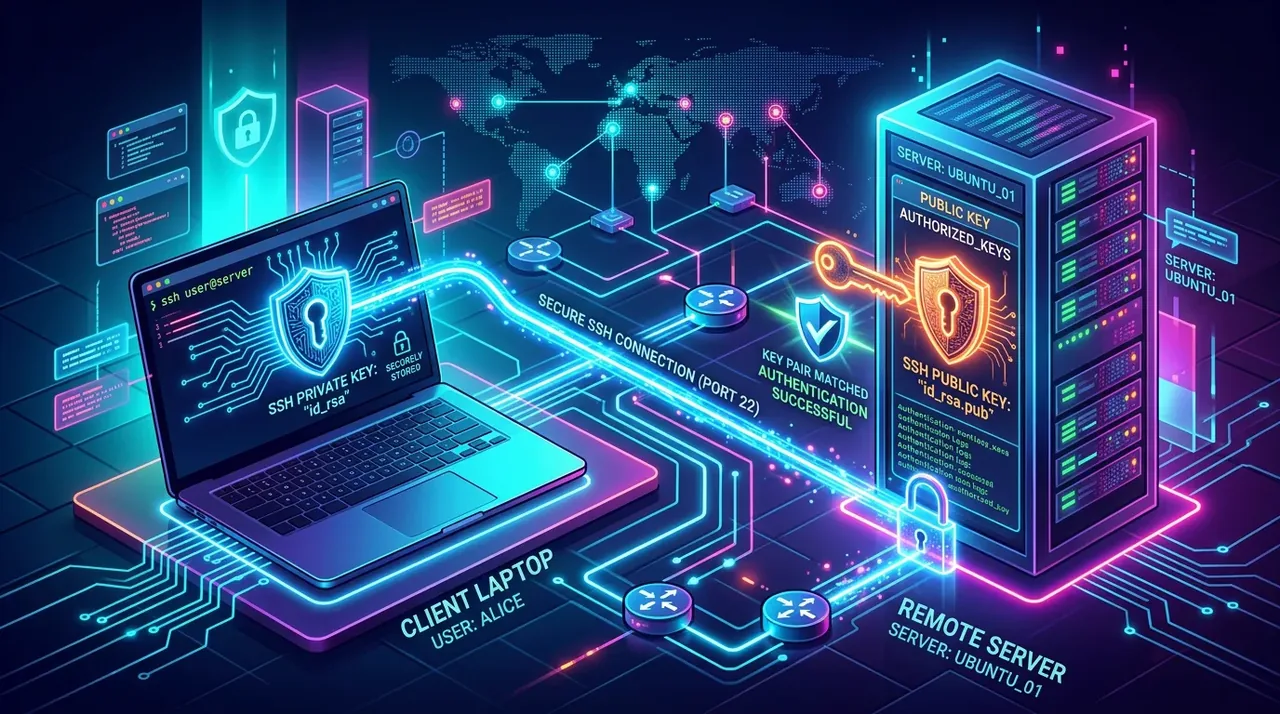
Mật khẩu dù dài đến đâu cũng có nguy cơ bị lộ hoặc bẻ khóa. Xác thực bằng SSH Key (Cặp khóa mã hóa Public/Private) là phương pháp bảo mật mạnh hơn nhiều. Nếu không có file Private Key nằm trên máy tính của bạn, hacker không thể đăng nhập dù biết tên tài khoản.
Bước 5: Đổi cổng đăng nhập (Port) SSH
Bot tự động thường chỉ quét vào port 22 mặc định của SSH. Việc đổi port sẽ giúp giảm đáng kể lượng truy cập dò quét tự động.
Chỉnh sửa file cấu hình SSH (sudo nano /etc/ssh/sshd_config), tìm dòng #Port 22, bỏ dấu # và đổi 22 thành một số ngẫu nhiên (VD: 2289). Đừng quên mở port này trên tường lửa trước khi khởi động lại dịch vụ SSH (sudo systemctl restart sshd).
Bước 6: Vô hiệu hóa đăng nhập bằng Root (PermitRootLogin No)
Sau khi đã test đăng nhập thành công bằng User mới và SSH Key, hãy chặn hoàn toàn quyền đăng nhập của root bằng cách sửa file sshd_config: đổi PermitRootLogin yes thành PermitRootLogin no, và PasswordAuthentication yes thành no.
⚠️ Cảnh báo: Đảm bảo bạn đã có một phiên SSH đang mở bằng user mới hoặc SSH key trước khi restart SSH. Nếu cấu hình sai, bạn có thể tự khóa chính mình ra khỏi máy chủ!
3. Tường lửa và Chống tấn công Brute-force trên VPS
Bước 7: Thiết lập tường lửa UFW (Uncomplicated Firewall)
UFW giúp bạn đóng mọi cánh cửa vào VPS, chỉ mở những cánh cửa cần thiết.
sudo apt install ufw
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 2289/tcp  # (Port SSH mới của bạn)
sudo ufw allow 80/tcp    # (Web HTTP)
sudo ufw allow 443/tcp   # (Web HTTPS)
sudo ufw enable
Bước 8: Cài đặt Fail2Ban - "Bảo vệ gác cổng"
Fail2Ban là công cụ tự động theo dõi file log. Nếu ai đó nhập sai mật khẩu quá số lần quy định (vd: 5 lần), Fail2Ban sẽ tự động "ban" (chặn) IP đó ở cấp độ tường lửa trong một khoảng thời gian (vd: 1 tiếng hoặc vĩnh viễn).
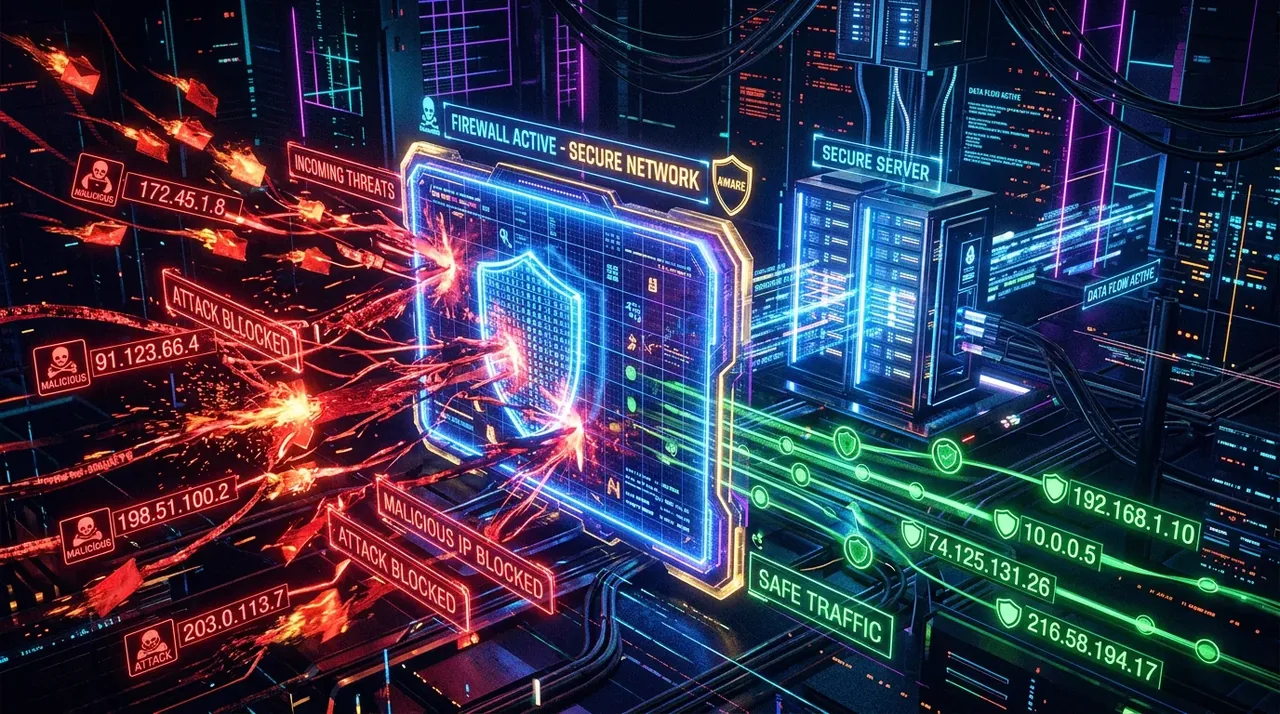
Cài đặt đơn giản: sudo apt install fail2ban và cấu hình trong file jail.local.
Bước 9: Ẩn IP máy chủ thật bằng Cloudflare
Nếu VPS chạy website, bạn không nên phơi bày IP máy chủ ra public. Hãy sử dụng Cloudflare (chế độ đám mây cam - Proxied). Lưu lượng tấn công DDoS sẽ đi qua hạ tầng của Cloudflare trước, giúp giảm rủi ro cho VPS của bạn.
4. Bảo mật lớp Ứng dụng (Web Server & Panel)
Nếu bạn đang sử dụng aaPanel hoặc các web server, hãy làm thêm các bước sau:
Bước 10: Đổi cổng đăng nhập và URL của aaPanel
Như đã đề cập ở bài trước, đổi port mặc định (7800/8888) sang port ngẫu nhiên và cấu hình Security Entrance (đường dẫn bí mật).
Bước 11: Bật Xác minh 2 bước (2FA) cho mọi quyền quản trị
Từ aaPanel cho tới các tài khoản WordPress Admin, hãy cài đặt plugin 2FA (dùng app Google Authenticator). Đây là lớp bảo vệ hiệu quả khi mật khẩu bị lộ.
Bước 12: Cấu hình WAF (Web Application Firewall)
Sử dụng Nginx free WAF (tích hợp trong aaPanel) hoặc Cloudflare WAF để chặn các mã độc SQL Injection, XSS, hoặc giới hạn truy cập theo khu vực địa lý nếu web của bạn chỉ phục vụ người Việt Nam.
5. Vận hành và Theo dõi Hệ thống
Bước 13: Vô hiệu hóa các dịch vụ không cần thiết
Càng ít phần mềm chạy, rủi ro càng thấp. Tắt FTP nếu bạn không xài (chỉ dùng SFTP qua port SSH). Đừng cài Mail Server nếu bạn chỉ dùng Gmail/SMTP ngoài.
Bước 14: Bật tính năng Cập nhật bảo mật tự động (Unattended-upgrades)
Để VPS tự động tải và cài đặt các bản vá bảo mật hạt nhân (Kernel) vào ban đêm mà không cần bạn can thiệp.
Bước 15: Thường xuyên kiểm tra Log (Nhật ký hệ thống)
Kiểm tra file /var/log/auth.log để xem có ai đang cố gắng đăng nhập vào hệ thống hay không. Hoặc dùng các công cụ giám sát trực quan như Netdata.
Bước 16: Chiến lược Backup 3-2-1
Bảo mật tốt đến đâu thì thảm họa vẫn có thể xảy ra (hỏng phần cứng SSD tại Datacenter). Hãy cài đặt script Backup cơ sở dữ liệu và mã nguồn hàng ngày lên một nơi lưu trữ khác (như Google Drive, S3, hoặc máy tính cá nhân). Có bản sao lưu, bạn có thể nhanh chóng khôi phục hệ thống.
Đau đầu vì các thông số kỹ thuật phức tạp? Việc quản trị và bảo mật VPS Linux đòi hỏi kinh nghiệm. Tại TeamDevDesign, chúng tôi cung cấp giải pháp Máy chủ & Hosting trọn gói. Website của bạn sẽ được cấu hình tường lửa và các lớp bảo mật cần thiết theo gói dịch vụ. Bạn chỉ cần tập trung kinh doanh, kỹ thuật để chúng tôi lo!
6. So sánh: Bảo mật VPS Linux khác gì với Windows Server?
Nếu bạn cũng đang quản trị một máy chủ Windows Server, các chiến lược bảo mật sẽ có sự khác biệt rõ rệt so với môi trường Linux. Cụ thể:
- Đổi cổng Remote Desktop (RDP): Thay vì đổi port 22 của SSH như Linux, trên Windows bạn phải đổi cổng 3389 mặc định thông qua Registry Editor để tránh bị rà quét.
- Phần mềm diệt Virus (Antivirus): Trong khi Linux ít bị virus tấn công trực tiếp và chủ yếu dùng tường lửa, thì Windows Server cần cài đặt phần mềm Antivirus (như Windows Defender) hoạt động theo thời gian thực.
- Vô hiệu hóa giao thức cũ: Tắt ngay giao thức chia sẻ file SMB 1.0 (nguyên nhân gây ra thảm họa WannaCry) trên Windows, một rủi ro không có trên Linux.
- Khóa tài khoản Administrator: Tương tự như việc vô hiệu hóa
roottrên Linux, bạn cần đổi tên hoặc tạo tài khoản khác để thay thế quyền Administrator mặc định trên Windows.
7. Câu hỏi thường gặp (FAQ)
Nếu quên port SSH, bạn không thể kết nối bằng PuTTY. Bạn cần truy cập vào bảng điều khiển (Console/VNC) do nhà cung cấp VPS cấp trên trình duyệt để kiểm tra lại file cấu hình sshd_config.
Có khả năng nếu bạn gõ sai mật khẩu quá số lần quy định. Để tránh điều này, hãy khai báo IP mạng nhà bạn vào danh sách ignoreip trong cấu hình Fail2Ban.
Chưa. Checklist này tập trung vào bảo vệ quyền truy cập và lỗ hổng phần mềm. Để chống DDoS, bạn cần kết hợp thêm dịch vụ tường lửa mạng như Cloudflare Proxy ở phía trước VPS.
8. Lời kết
Việc bảo mật VPS Linux không phải là việc làm một lần rồi thôi, mà là một quy trình bảo trì liên tục. Tuy nhiên, nếu bạn hoàn thành tốt 16 bước trong checklist về bảo mật VPS Linux ở trên, máy chủ của bạn đã có thể chống lại phần lớn các cuộc dò quét lỗ hổng tự động phổ biến hiện nay.
Khi VPS đã an toàn, chúng ta sẽ bắt tay vào việc tinh chỉnh hiệu suất. Mời bạn đọc tiếp bài viết Cách Tối ưu VPS cho WordPress tải cực nhanh dưới 1 giây của TeamDevDesign để khai thác tốt hơn sức mạnh của máy chủ!
Nội dung
Bài Viết Liên Quan
Hosting & VPS
So Sánh Hosting và VPS: Nên Chọn Giải Pháp Nào Cho Website Doanh Nghiệp?
Bài phân tích toàn diện: So sánh Hosting và VPS về hiệu năng, bảo mật, khả năng mở rộng và chi phí....
Hosting & VPS
Cách Tối Ưu VPS Cho WordPress Tải Cực Nhanh Dưới 1 Giây
Hướng dẫn tối ưu VPS cho WordPress trên aaPanel: cấu hình PHP-FPM, OPcache, MySQL, bật Redis Object...
Hosting & VPS
Cách Cài WordPress Trên VPS aaPanel: Trỏ Tên Miền, Cài SSL
Cách cài WordPress trên VPS aaPanel từng bước: trỏ tên miền về VPS, tạo website, database, cài SSL L...